



Le web n’appartient définitivement plus aux humains.
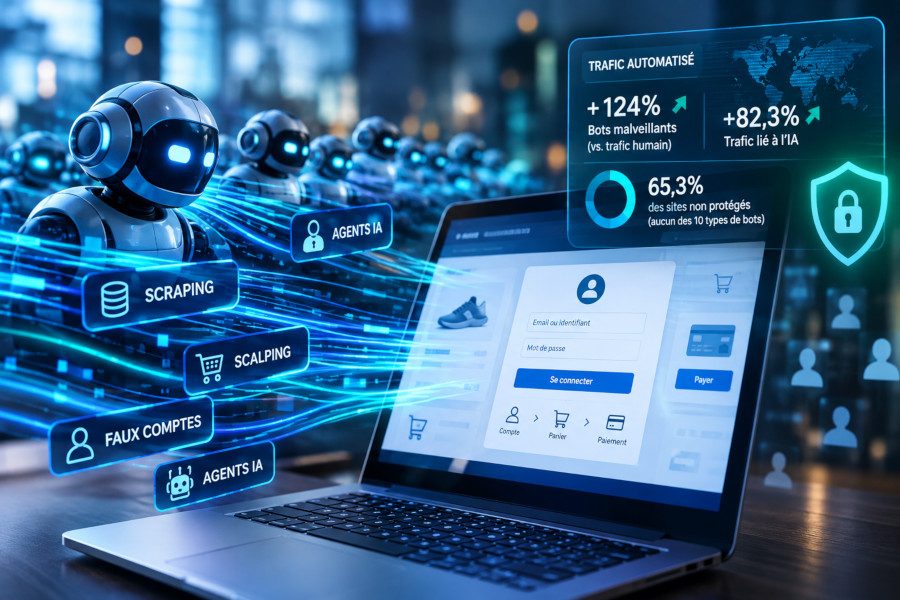
D’après la nouvelle édition du « Global Bot Report » de DataDome, le trafic généré par les bots malveillants a augmenté de 124 % en douze mois, soit une croissance neuf fois supérieure à celle du trafic humain.
Basée sur l’analyse de plus de 1 000 milliards de requêtes réparties sur 75 000 sites clients, couplée à des tests sur 20 000 des sites les plus visités au monde, cette étude met en lumière une menace qui s’immisce désormais dans les rouages les plus critiques du web.
Les bots ne sont plus cantonnés au scraping de contenus ou à l’exploration de pages publiques, ils ciblent désormais aussi de plus en plus les espaces de connexion, les comptes clients et même les paiements en ligne.
Un changement d’échelle qui s’accompagne d’une autre difficulté pour les entreprises : distinguer une automatisation légitime d’un usage malveillant devient de plus en plus complexe…
Les bots visent les pages qui comptent
En douze mois, le trafic généré par les bots malveillants a donc progressé neuf fois plus vite que le trafic humain.
Dans le même temps, le trafic associé à l’IA a augmenté de 82,3 %, signe que les usages automatisés prennent une place croissante dans les interactions avec les sites web.
Mais loin de se contenter d’explorer les pages d’accueil, ces agents automatisés ciblent aujourd’hui des étapes à très haute valeur ajoutée du parcours utilisateur.
Au premier semestre 2026, les agents IA ont généré 605,6 millions de requêtes ciblant spécifiquement des formulaires, des paniers d’achat, des processus de paiement ou de création de compte.
Fait majeur : plus d’une requête sur deux (51,7 %) émanant de ces agents IA visait une page de connexion, ciblant ces pages huit fois plus qu’auparavant.
Autrement dit, l’automatisation ne se contente plus de consulter le web : elle commence à emprunter les mêmes parcours que les utilisateurs humains.
Scraping, scalping, faux comptes : la palette s’élargit
Le scraping, l’extraction automatique de données à grande échelle, reste la menace numéro un. Il représente 70,9 % du trafic malveillant observé chez les clients de DataDome et a progressé de 185,2 % en un an.
Cette explosion s’explique notamment par la voracité de la chaîne d’approvisionnement en données de l’IA : les revendeurs tiers et les concepteurs d’agents pillent le web pour entraîner leurs modèles.
Le scalping, c’est-à-dire l’achat de produits en édition limitée pour les revendre bien plus cher, bondit de 290,7 %, avec un volume quotidien médian presque quadruplé.
Les abus de comptes suivent la même dynamique : la création de faux profils a augmenté de 34,5 %, tandis que le credential stuffing (test massif d’identifiants volés) procède par vagues, avec des chutes d’activité allant jusqu’à 90 % avant d’atteindre de nouveaux pics records historiques.
Des défenses obsolètes face à une menace sophistiquée
Malgré l’urgence, la protection des actifs numériques patine.
À l’échelle mondiale, 65,3 % des sites testés se sont révélés incapables de bloquer ne serait-ce qu’un seul des dix types de bots évalués.
Seule une infime minorité de 2,4 % des plateformes est parvenue à tous les repousser, marquant une baisse drastique par rapport aux 8,4 % de 2024 et aux 2,8 % de 2025.
L’Europe figure d’ailleurs parmi les mauvais élèves.
Sur le Vieux Continent, la vulnérabilité s’aggrave : 66,7 % des sites testés n’y sont pas protégés en 2026, contre 61,5 % l’année précédente, soit une dégradation de près de 5 %.
L’Europe se positionne ainsi comme la deuxième région la moins résiliente du globe, coincée entre l’Asie-Pacifique (73,9 % de non-protection) et l’Amérique du Nord (63,8 %).
Cette vulnérabilité cache cependant de fortes disparités sectorielles.
En Europe, le secteur des télécommunications est de loin le plus exposé, avec 82,9 % d’actifs web non protégés face aux bots testés.
Il est suivi par les plateformes technologiques (77 %), les services financiers (73,8 %), puis le bloc immobilier / infrastructures / secteur public (71,9 %) et l’éducation (69,7 %).
À l’inverse, les secteurs portés par la transaction en ligne affichent une maturité supérieure : les marketplaces comptent 47,7 % de sites dotés d’au moins une protection partielle, devant le retail et le e-commerce (40,4 %), le voyage et l’hôtellerie (38,5 %), l’automobile et la mobilité (37,9 %), et enfin l’agroalimentaire (36,8 %).
Ces scores restent peu rassurants : même en tête du classement, moins d’un site sur deux dispose d’une protection, fût-elle partielle…

De la détection des bots à l’analyse de l’intention
Reste à savoir quoi bloquer.
Un assistant IA légitime et un bot qui teste des identifiants peuvent emprunter les mêmes flux, et les contrôles basés sur l’identité ne suffisent plus à les distinguer.
Les entreprises doivent évaluer ce que chaque session tente de faire.
« L’enjeu n’est donc plus seulement de détecter l’automatisation, mais de comprendre l’intention », résume Jérôme Segura, VP de la recherche contre les cybermenaces chez DataDome.
Pour 2027, la capacité à trancher entre usages bénéfiques et abus, sans pénaliser les premiers, deviendra décisive.
Le réflexe binaire « autoriser ou bloquer » atteint ses limites, et c’est tout le modèle de protection du parcours client qu’il faut repenser…
